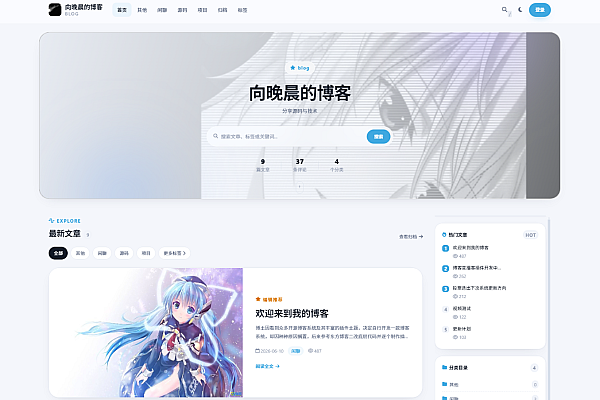

VIC博客新版完成底层深度重构,原有核心逻辑不变,新增定制主题及投票、短代码、封面占位、AI问答、腾讯云TTS、极验4.0等7类内核模块。重点修复重装劫持、验证码重放与开放重定向漏洞,引入加盐HMAC摘要、一次性Token、IP文件锁限流、CSP安全头与审计日志,并落地一人一票、占位懒加载与文章语音朗读,安全与体验同步升级。
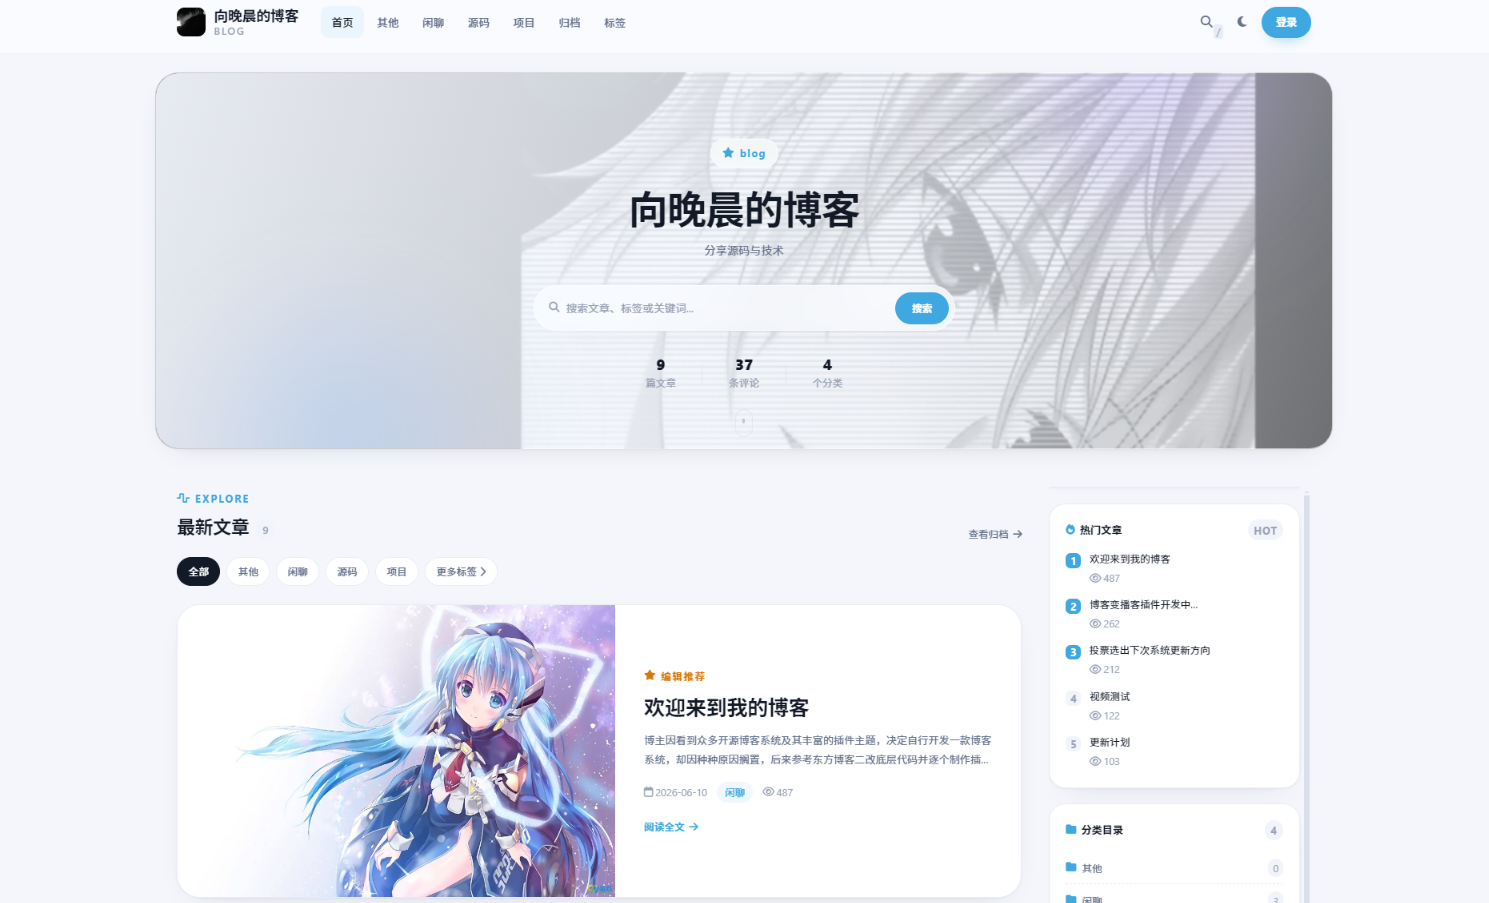
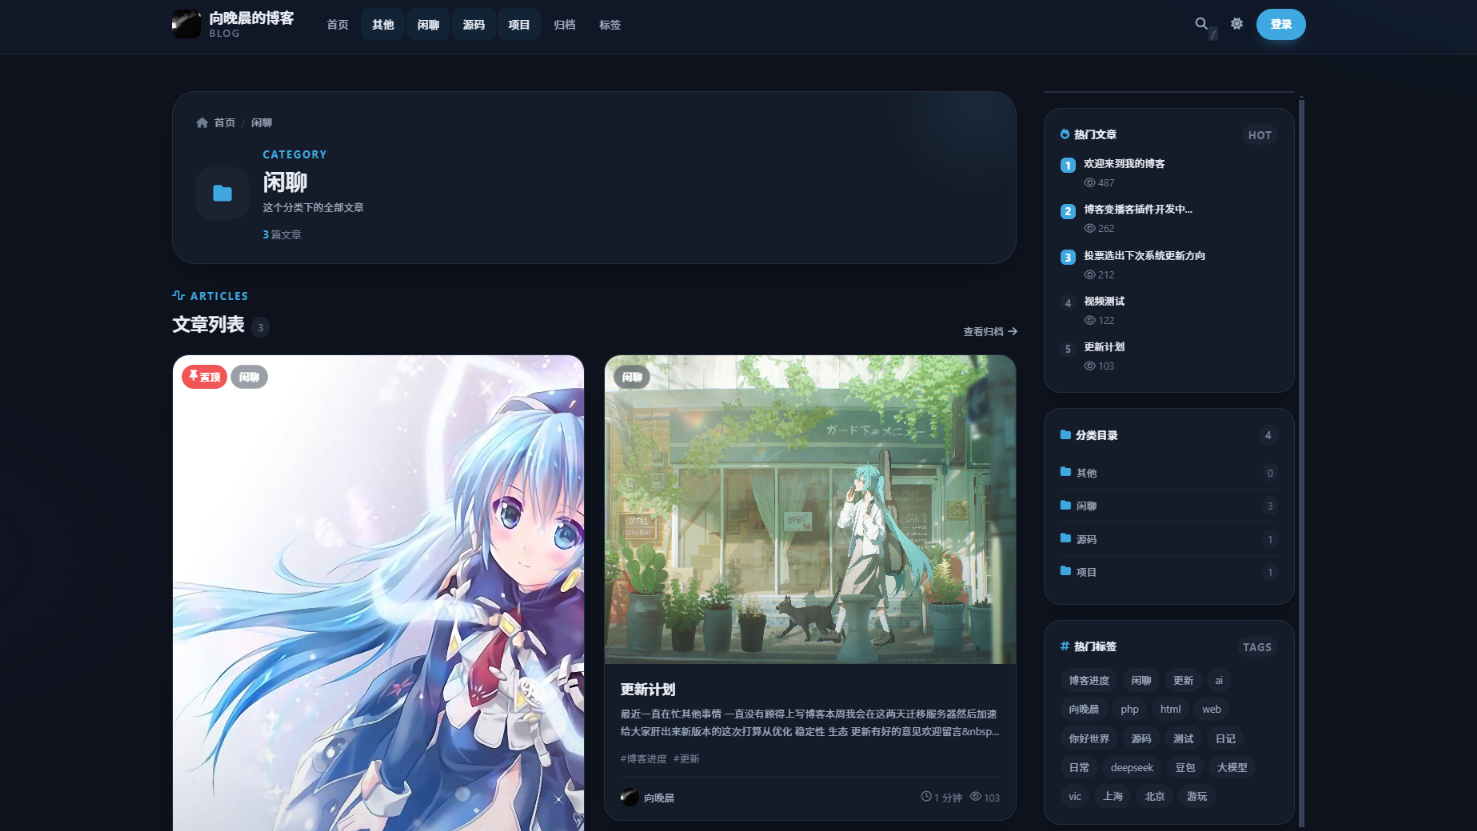
VIC博客全新版本 底层优化升级说明
本次版本围绕底层深度重构,同步搭载全新主题与多类新插件,核心聚焦安全体系加固与实用功能扩展,在不改动原有核心逻辑的前提下完成全维度优化。
一、核心底层升级内容
本次更新覆盖全新Vic主题定制开发、内核模块新增、存量代码全量改造,重点落地安全体系重构与功能扩展两大核心方向,从底层提升站点稳定性与防护能力。
二、内核新增模块
本次版本一次性新增7类实用内核模块,覆盖站点运营高频需求:
- 投票模块
- 短代码模块
- 封面占位模块
- AI问答模块
- 腾讯云TTS模块
- 极验插件模块
- 前端模块包
三、核心安全加固(本次版本重点改动)
针对原版薄弱的安全机制完成全维度漏洞修复与防护升级:
- 重装劫持漏洞修复:摒弃原版通过锁文件判断安装状态的逻辑,将config.php文件是否存在作为站点已安装的唯一可信判定标准;锁文件丢失时系统自动重建,同时拦截install目录的直接访问,搭配Nginx兜底禁止访问规则,彻底杜绝站点被退回安装流程的风险。
- 验证码防爆破与重放改造:服务端不再存储验证码明文,仅保存加盐HMAC摘要;验证码Token设置为一次性有效,15分钟自动过期,连续输错3次直接销毁当前Token,从机制上阻断暴力破解与重放攻击。
- 开放重定向漏洞修复:新增safe_redirect_url函数校验所有跳转地址,仅允许站内合法跳转,彻底防范钓鱼跳转风险;限流逻辑重构为IP文件锁计数模式,严格区分安全IP获取与前端展示用IP,避免XFF头伪造绕过限流规则。
- 全链路安全规范升级:统一封装set_content_type方法规范响应头输出,新增CSP、Permissions-Policy等安全响应头;优化robots.txt配置不再暴露敏感目录,补充目录防护htaccess规则;全局捕获Throwable异常,新增security_log安全审计日志,全流程记录站点安全事件。
四、新增实用功能模块
在安全加固之外,同步落地多项可直接调用的实用功能:
- 投票子系统:通过三张数据表实现严格的一人一票规则,支持短代码快速调用,文章列表可自动识别并清理无效短代码。
- 封面占位机制:文章无封面时自动生成占位图并开启懒加载,保障页面加载体验统一。
- AI模块升级:新增文章内容问答能力,对接腾讯云TTS实现文章语音朗读并自动生成缓存,降低重复调用成本。
- 极验4.0插件:支持登录、注册、评论场景独立开关配置,修复原有嵌入式交互漏洞,进一步提升人机验证安全性。